Résumez cet article avec :
- Le shadow AI apparaît quand le chemin officiel vers l'IA est plus lent que le chemin informel. C'est un problème d'offre, pas de discipline.
- Commencez par la visibilité, puis les politiques, puis la charte. L'ordre compte plus que la qualité du document.
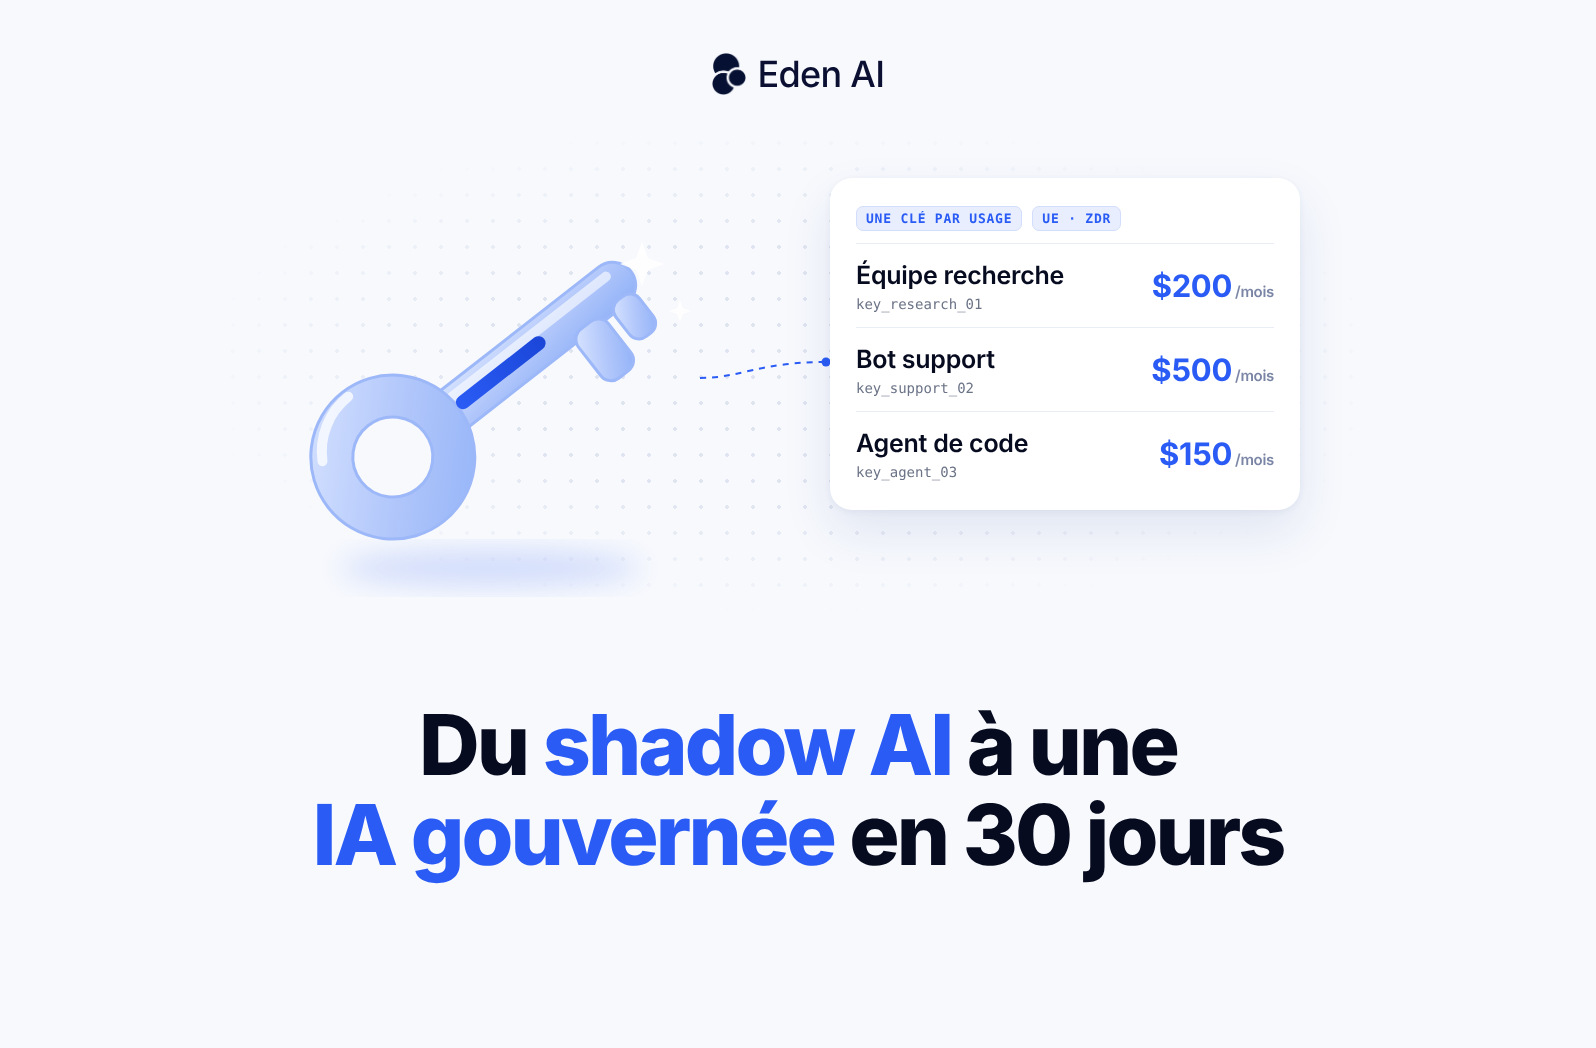
- L'unité de contrôle, c'est la clé : une clé par personne, projet ou agent, chacune avec un budget et une liste de modèles autorisés.
- Une charte écrite après un mois d'usage observé est courte, précise et applicable.
Le shadow AI n'est pas un problème de discipline, c'est un problème d'offre, et le moyen le plus rapide de le résoudre est de commencer par la visibilité, puis les politiques, puis la charte.
Cette semaine, j'ai échangé avec un laboratoire de recherche, un grand éditeur de logiciels et un intégrateur. Trois secteurs différents, trois tailles différentes, et presque la même phrase à chaque fois : « Les gens utilisent déjà l'IA. Il faut maintenant poser un cadre. »
Dans le laboratoire, des chercheurs payaient de leur poche des abonnements Claude personnels, faute d'offre officielle. Chez l'éditeur, une équipe de gouvernance rapatriait trois fois par jour les données d'usage de six outils d'IA dans un entrepôt de données, uniquement pour construire un tableau de bord de coûts. Chez l'intégrateur, l'exigence était une clé API traçable par utilisateur final, créée à la volée.
Personne n'avait mal agi. Les gens ont utilisé l'outil disponible. Cet article est le guide que nous partageons avec les équipes dans cette situation : comment passer d'usages d'IA dispersés et invisibles à quelque chose de gouverné, en 30 jours environ, sans freiner les équipes qui tirent déjà de la valeur de l'IA.
Pourquoi le shadow AI apparaît
Le shadow AI apparaît dès que le chemin informel est plus rapide que le chemin officiel. Si une carte bancaire personnelle donne une clé API fonctionnelle en trois minutes et qu'une demande officielle prend trois semaines, la carte bancaire gagne, à chaque fois, et de bonne foi.
Les achats aggravent le problème. Beaucoup d'organisations ne peuvent pas acheter l'IA comme les développeurs voudraient l'acheter. Les crédits prépayés et le paiement par carte ne rentrent pas dans un processus fait de devis, de bons de commande, de virements et de questionnaires fournisseurs. Une équipe dont la formation démarre dans une semaine contournera ce processus plutôt que de l'attendre.
Résultat : les usages, les flux de données et les budgets existent déjà quand la politique est rédigée. Une charte écrite dans le vide décrit une organisation qui n'existe plus. C'est pourquoi l'ordre des opérations compte plus que la qualité du document.
Étape 1 (semaines 1-2) : obtenir de la visibilité avant d'écrire la moindre règle
On ne peut pas gouverner ce qu'on ne voit pas. La première tâche consiste à faire passer le trafic IA par un point unique où chaque appel peut être attribué, sans demander aux équipes de changer leur façon de travailler.
Concrètement, cela se résume à trois choses :
- Un point d'entrée unique. Un seul endpoint compatible OpenAI devant tous les fournisseurs : les équipes gardent leurs SDK et ne changent que l'URL de base.
- Une clé par personne, projet ou agent. L'unité de contrôle n'est pas l'entreprise, c'est la clé. L'attribution par clé répond à « qui a dépensé quoi, sur quel modèle » sans tableur.
- Un usage exportable. Coût, tokens, latence et erreurs par clé, accessibles via un tableau de bord et une API, pour que la finance et la sécurité n'aient pas besoin d'un projet de data engineering.
L'anti-pattern ici, c'est le tableau de bord de coûts fait maison : l'usage est exporté depuis chaque fournisseur, chargé plusieurs fois par jour dans un entrepôt de données, puis modélisé dans un outil de BI. Ça fonctionne, et ça prend un trimestre à construire. Une gateway donne la même vue dès le premier jour, parce que l'attribution se fait à la source.
Étape 2 (semaines 2-3) : transformer ce que vous avez observé en politiques
Quand une ou deux semaines d'usage réel sont visibles, les règles cessent d'être des suppositions. Vous voyez quels modèles les gens utilisent vraiment, quelles équipes dépensent le plus et quels usages touchent à des données sensibles.
Les contrôles les plus demandés sont simples :
- Budget par clé, projet ou membre : qui peut dépenser combien avant qu'une alerte ou un blocage se déclenche.
- Liste de modèles autorisés : quels modèles une équipe donnée peut appeler.
- Filtre de région (par exemple UE uniquement) : où l'inférence a le droit de s'exécuter.
- Filtre Zero Data Retention (ZDR) : quels fournisseurs n'ont pas le droit de conserver prompts et réponses.
- Fallbacks et routage par latence ou coût : ce qui se passe quand un fournisseur se dégrade.
Deux précisions issues de notre expérience. D'abord, le ZDR est une chaîne de contrats, pas un interrupteur : une fonctionnalité qui stocke les entrées (par exemple des fichiers conservés dans un stockage objet) peut casser la garantie sans bruit, et l'interface doit donc le montrer. Ensuite, certains clients, comme les revendeurs qui servent des banques ou des hôpitaux, ont besoin d'une vraie isolation par client, avec des organisations séparées, de la résidence des données et des garanties documentées. De simples clés API séparées ne suffisent pas. Nous déployons les contrôles de politiques progressivement : consultez la documentation pour savoir ce qui est disponible aujourd'hui.
Étape 3 (semaine 4) : écrire la charte en dernier
Une charte écrite après un mois d'usage observé est courte, précise et applicable, parce qu'elle décrit des décisions déjà testées. Une version d'une page suffit généralement :
- Règles sur les données. Ce qui peut ou non être envoyé à un modèle, par catégorie de données.
- Modèles et régions approuvés. La liste par défaut, et qui peut valider un ajout.
- Responsabilités. Qui porte les budgets, qui revoit les usages, et à quelle fréquence.
- Exceptions. Comment une équipe demande un nouveau modèle ou une limite plus haute, et dans quel délai elle obtient une réponse. Si cela prend des semaines, le shadow AI revient.
- Gestion des incidents. Ce qui se passe quand une clé fuite ou qu'un fournisseur tombe en panne.
Écrire la charte en dernier, c'est une question de crédibilité. Une charte qui reflète la façon dont les gens travaillent déjà est suivie. Une charte qui l'ignore est contournée, et on repart de zéro.
Pièges courants et checklist en 10 questions
Les mêmes erreurs reviennent dans presque tous les déploiements :
- Une seule clé partagée par équipe. On perd l'attribution et on ne peut pas révoquer une personne sans bloquer tout le monde.
- La gouvernance comme projet de BI. Reconstituer l'usage après coup est plus lent et moins précis que de l'attribuer à la source.
- Les cartes prépayées dans les achats. Si la carte est le seul moyen de payer, les équipes réglementées et le secteur public iront voir ailleurs ou vous contourneront.
- Ignorer les agents. Les outils agentiques consomment beaucoup plus de tokens que le chat. Les budgets par projet et par membre comptent plus qu'une interface de chat.
- Commencer par le PDF. Une charte avant la visibilité décrit des intentions, pas la réalité.
Pour savoir où vous en êtes, répondez à ces dix questions :
- Savez-vous ce que l'IA a coûté à votre entreprise le mois dernier, par équipe ?
- Pouvez-vous lister tous les modèles appelés aujourd'hui ?
- Chaque personne, projet ou agent a-t-il sa propre clé ?
- Pouvez-vous révoquer une clé sans toucher aux autres ?
- Y a-t-il un budget ou une alerte par clé ?
- Savez-vous quels fournisseurs conservent les prompts, et combien de temps ?
- Pouvez-vous limiter l'inférence à une région comme l'UE ?
- Que devient votre produit si votre fournisseur principal ralentit ou tombe ?
- Une équipe peut-elle faire approuver un nouveau modèle en quelques jours plutôt qu'en quelques semaines ?
- Les achats peuvent-ils payer sur devis et par virement ?
Si vous avez répondu « non » ou « je ne sais pas » à plus de trois questions, vous avez du shadow AI. La plupart des organisations en ont.
Commencez par la visibilité
Gouverner l'IA, ce n'est pas ralentir les gens. C'est leur offrir un chemin officiel aussi rapide que le chemin informel, puis observer ce qui s'y passe. D'abord la visibilité, ensuite les politiques, enfin la charte : cet ordre transforme un projet de 30 jours en quelque chose qui dure.
Eden AI vous donne une API compatible OpenAI devant des centaines de modèles, des clés et des budgets par membre et par projet, des filtres de région UE et ZDR, et un usage que vous pouvez consulter et exporter. Vous pouvez créer un compte d'évaluation gratuit et lancer dès aujourd'hui votre première semaine de visibilité, ou nous demander notre pack conformité (DPA, certifications, liste des fournisseurs) si vous devez associer la sécurité et le juridique à la discussion.